Achtung Die Sicherheitslücken PHP2Shell und HTTP2Shell werden momentan stark ausgenutzt. Betroffen sind viele Websites und Server. Wir bekommen dazu vermehrt Anfragen. Prüfen Sie zuerst hier, ob Sie betroffen sind.
Bin ich betroffen?
Kernkompetenzen
- Observability und Monitoring
- Logs, Metriken und Sicherheitsereignisse an einer Stelle, weitgehend automatisiert. Wiederkehrende Fehler behebt das System selbst, jede Änderung geprüft und protokolliert. Daran forsche ich weiter, mit KI für automatische Fehlerbehebung (AI SecOps).
- Linux-Engineering und Härtung
- Linux bis in den Kernel: Systemaufrufe, eBPF, eigene SELinux-Policies. Ich härte Server nach CIS, sperre jeden Dienst ein und rolle das automatisiert aus. Ein Angreifer soll nicht hineinkommen, und wenn doch, nicht weiter.
- Offensive und defensive Sicherheit
- Ich kenne die Angriffstechniken vom WLAN bis zum Rootkit im Kernel und setze das Wissen für die Abwehr ein: Protokolle, die ein Angreifer nicht löschen kann, und Erkennung, die auf echte Angriffe anschlägt. 2024 erster Platz bei Splunk Boss of the SOC.
Werdegang
- vetosec
- Gründer. Daneben Forschung zu AI SecOps.
- Ehrenamtlich
- Betrieb und Entwicklung von play.aau.at, dem größten Minecraft-Server für Studenten im DACH-Raum (über 200 Mitglieder, über 15 Hochschulen).
- Forschungsprojekt
- Selbst eingeworben, voll gefördert von KWF und EU (EFRE).
- Rechenzentrum
- Linux System Engineering & Security.
- Projektassistenz
- Statistik- und Datenklassifizierungsprogramme entwickelt. Veröffentlichung bei ACM UMAP 2024.
- Studium
- BSc und Dipl.-Ing.
- Dimension Data
- Internship, heute NTT.
- HTL Mödling
- Systemtechnik.
- Lehre
- Elektroniker.
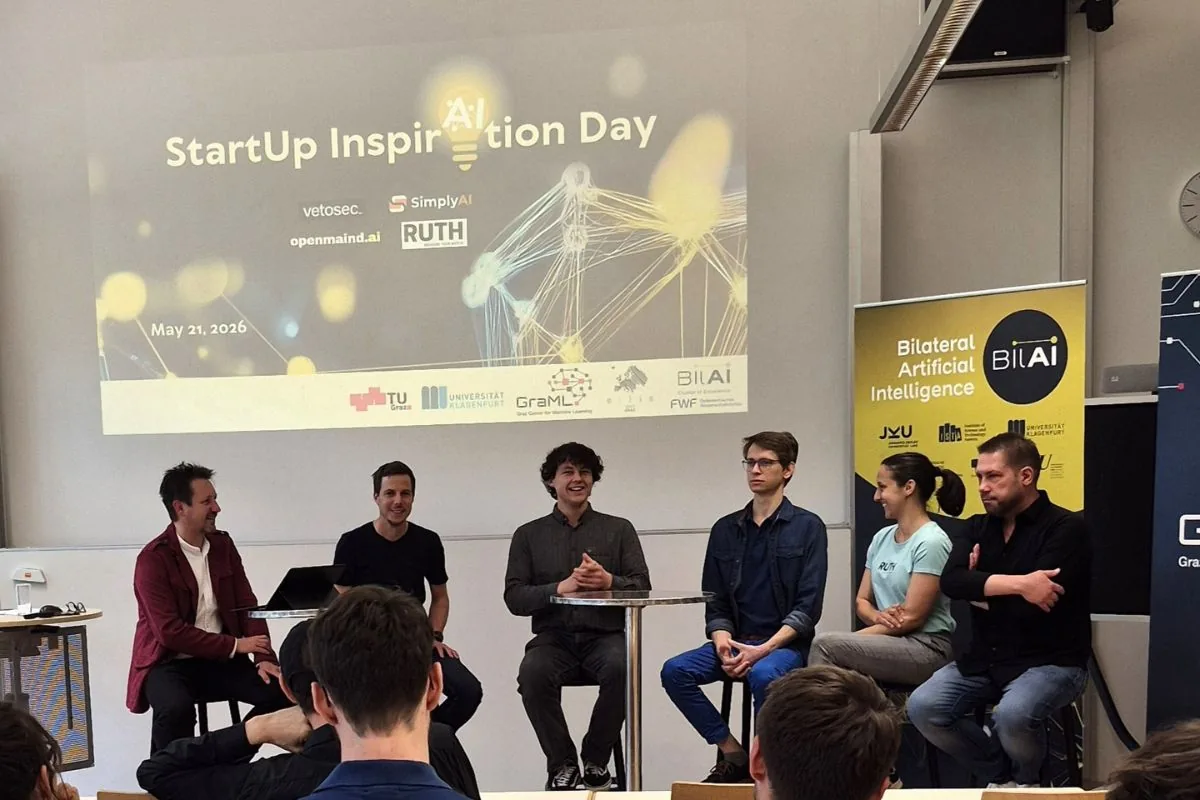
Vorträge


Sitz
Berndorf, Niederösterreich. Vor Ort in Niederösterreich, Wien und dem Burgenland.
Arbeitsweise
Open Source, wo es passt. Systeme, Zugänge und Dokumentation gehören Ihnen. So bauen wir
Rund um die Uhr
Für Servicelevels rund um die Uhr arbeite ich mit festen Kooperationspartnern zusammen.
office [at] vetosec [dot] at · vetosec.at/contact/
